TripleCyber

אתם באירוע עכשיו?

אל תכבו כלום.
תתקשרו.

כיבוי מחשב מוחק זיכרון נדיף — ואיתו חלק מהראיות שנחוצות כדי להבין מה קרה. נתקו מהרשת אם אפשר, אל תמחקו קבצים, ותתקשרו למוקד. גם אם אתם לא לקוחות.

IRT

צוות שנכנס לאירוע, לא ספק שמייעץ מרחוק.

ה-IRT הוא צוות התגובה המיידית של טריפלסייבר. הוא נכנס לאירוע חי — לוגית ופיזית — בולם את המתקפה, מתחקר אותה עד לזיהוי מלא של וקטור התקיפה, ומחזיר את הארגון לסביבת עבודה בטוחה.

הצוות מלווה גם אירועים ארוכי טווח, ומנוסה באירועי מו״מ מול תוקפים.

TripleSOC / Incidents / IR-2026-0412
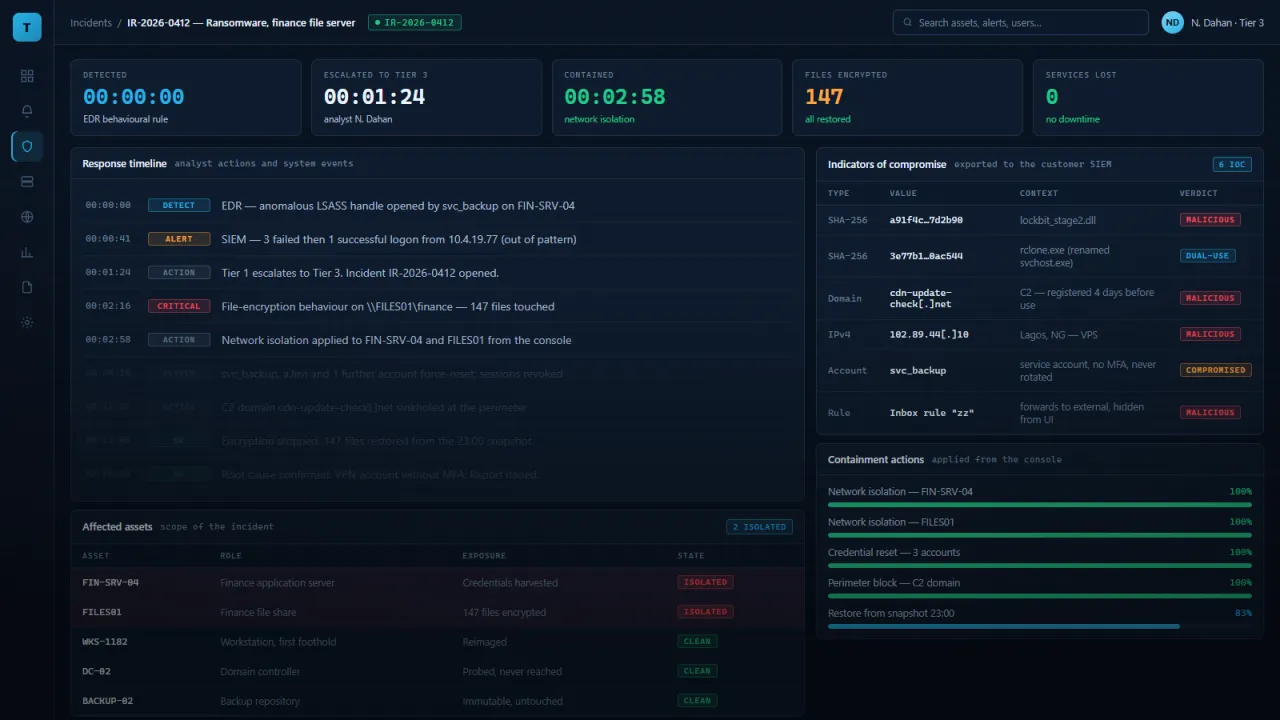
מסך אירוע IR-2026-0412: ציר זמן, נכסים מושפעים ואינדיקטורים

השעה הראשונה

מה קורה מהרגע שהתקשרתם.

  1. 1

    שיחה ראשונה — עד 15 דקות

    אנליסט בכיר עולה לקו, מברר מה נצפה, ומנחה מיד מה לעשות ומה לא לעשות כדי לא להרוס ראיות.

  2. 2

    בלימה

    ניתוק והסגר של הנכסים הנגועים, ביטול הפעלות, איפוס הרשאות וחסימת ערוצי השליטה של התוקף.

  3. 3

    תחקור פורנזי

    איסוף זיכרון, לוגים ועותקי דיסק; שחזור נתיב התקיפה מהכניסה ועד הפעולה האחרונה.

  4. 4

    שחזור

    החזרת שירותים מגיבוי נקי, בסדר שנקבע לפי קריטיות עסקית ולא לפי סדר אקראי.

  5. 5

    דוח והפקת לקחים

    דוח מלא ללקוח, לרגולטור ולמבטח — ורשימת בקרות שמונעות את החזרה של אותו אירוע.

הקלטת אירוע

שלוש דקות מזיהוי לבלימה.

ההקלטה מראה את מסך האירוע כפי שהוא נראה לצוות: ציר הזמן, הנכסים המושפעים, האינדיקטורים ופעולות הבלימה שבוצעו.

TripleSOC / Incidents / IR-2026-0412

אירוע IR-2026-0412. הנתונים המזהים הוחלפו; הזמנים אמיתיים.

INCIDENT REPLAY · IR-2026-0412

היומן, שורה אחר שורה.

כל שורה כאן נכתבה על ידי מערכת או על ידי אנליסט, בזמן אמת. זה מה שנכנס לדוח בסוף.

TripleSOC · IR-2026-0412 · ransomwareCONTAINED
  1. DETECT EDR: גישה חריגה לזיכרון LSASS על ידי svc_backup בשרת FIN-SRV-04
  2. ALERT SIEM: שלוש התחברויות כושלות ואז הצלחה מ-10.4.19.77 — מחוץ לדפוס
  3. ACTION Tier 1 מסלים ל-Tier 3. נפתח אירוע IR-2026-0412.
  4. CRITICAL התנהגות הצפנה על FILES01\finance — 147 קבצים נגעו
  5. ACTION בידוד רשת ל-FIN-SRV-04 ול-FILES01 ישירות מהקונסולה
  6. ACTION איפוס כפוי לשלושה חשבונות; כל ההפעלות בוטלו
  7. ACTION דומיין השליטה cdn-update-check[.]net נחסם בפרימטר
  8. CONTAINED ההצפנה נעצרה. 147 הקבצים שוחזרו מהגיבוי של 23:00.
  9. CONTAINED שורש האירוע: חשבון VPN ללא MFA. הדוח נמסר ללקוח.

אירוע אמיתי אצל אחד מלקוחותינו, מפורסם בהסכמתו. הפרטים המזהים הוחלפו; הזמנים לא.

הדוח

הדוח שאתם מקבלים בסוף.

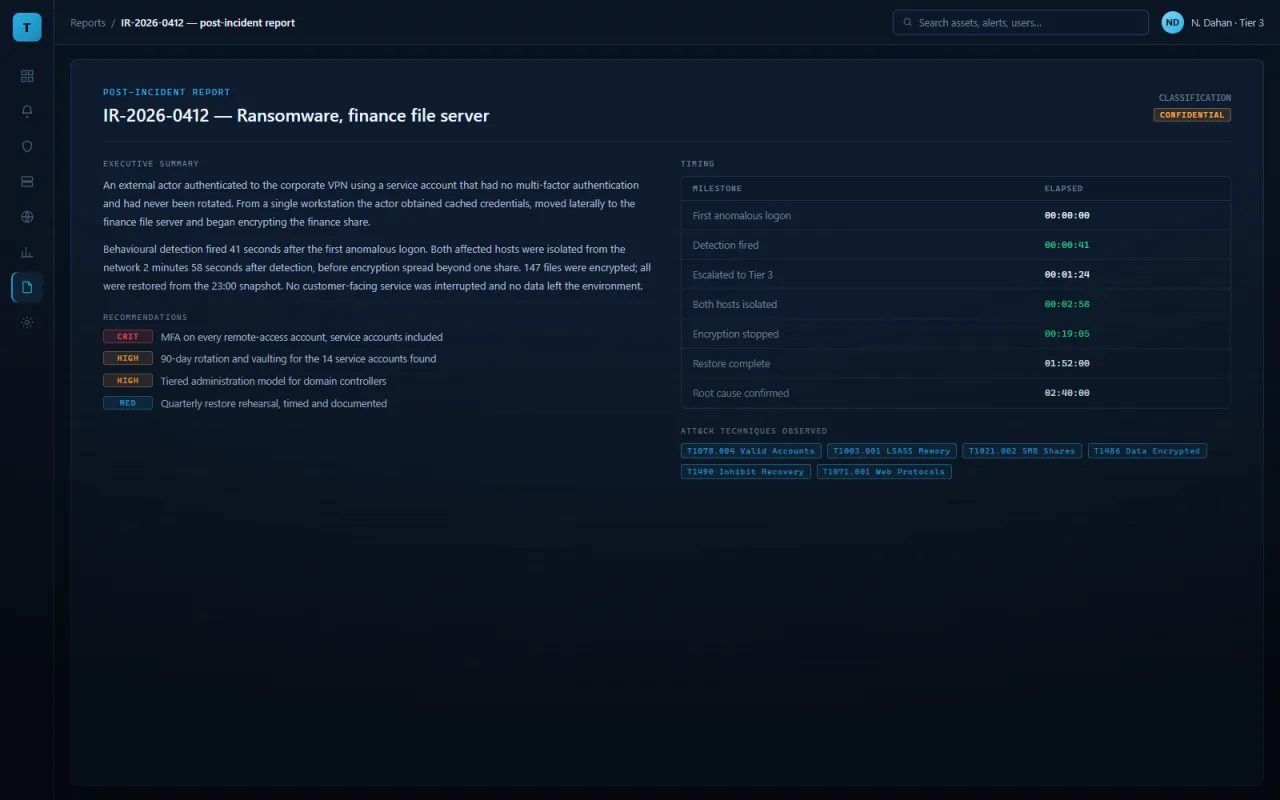
לא סיכום של שלושה משפטים. דוח מלא: תקציר מנהלים בשפה שההנהלה מבינה, ציר זמן מדויק, אינדיקטורים לפריצה שאפשר להזין למערכות שלכם, מיפוי הטכניקות ל-MITRE ATT&CK, ורשימת המלצות מדורגת לפי חומרה.
זה גם המסמך שמשמש מול הרגולטור ומול חברת הביטוח.

TripleSOC / Reports / IR-2026-0412
דוח פוסט-אירוע: תקציר מנהלים, ציר זמן וטכניקות תקיפה

ריטיינר

להיות מוכנים לפני שקורה משהו.

מקרי לקוח

שלושה אירועים שנבלמו.

מה שקובע בסופו של דבר הוא לא כמה מהר זיהינו, אלא כמה מהר עצרנו.

רשות מקומית

כופר שנבלם לפני שהתפשט

המצב
התחברות VPN מחשבון שירות ללא MFA, בשעה 02:40. הרשות מפעילה שירותי תושב שאסור להשבית.
הפעולה
בידוד שני שרתים בפחות משלוש דקות, איפוס הרשאות וחסימת ערוץ השליטה.
התוצאה
לא הושבת אף שירות לתושב, ולא שולם כופר.
  • 41שניות עד זיהוי
  • 2:58דקות עד בלימה
  • 0שירותים שהושבתו

משרד עורכי דין

דלף דואר שנעצר באותו יום

המצב
כלל העברה אוטומטי נוצר והוסתר בתיבה של שותף בכיר. כל דואר נכנס הועתק לכתובת חיצונית.
הפעולה
איתור הכלל והסרתו, אכיפת MFA על כל התיבות וסריקת 88 תיבות נוספות.
התוצאה
לא יצא מסמך לקוח אחד. חובת הדיווח נבחנה ולא הופעלה.
  • 88תיבות שנסרקו
  • 0ימים עד הגילוי
  • 0מסמכים שדלפו

יצרן תעשייתי

הספק נפרץ, הלקוח לא

המצב
גישה מרחוק של קבלן משנה נוצלה כדי לנסות להגיע לרשת התפעולית (OT).
הפעולה
ניתוק גישת הספק, הפרדת רשת ה-OT וסקר שרשרת אספקה לכל 34 הספקים.
התוצאה
קווי הייצור המשיכו לעבוד לאורך כל האירוע.
  • 34ספקים שנסקרו
  • 7דקות עד חסימה
  • 0שעות השבתת ייצור

שאלות שנשאלות באמצע אירוע.

אנחנו לא לקוחות שלכם. תיכנסו לאירוע?

כן. המוקד מקבל פניות חירום גם מארגונים שאינם לקוחות שלנו. מתחילים בשיחת אבחון קצרה ומשם נכנסים לאירוע.

כיביתי כבר את השרתים. הרסתי הכול?

לא. זה מקשה, אבל הרבה ראיות שורדות בדיסק, בלוגים ובמערכות ההיקפיות. תגידו לנו בדיוק מה כיביתם ומתי.

התוקפים מבקשים כופר. לשלם?

זו החלטה של הארגון, לא שלנו, ויש לה גם היבטים משפטיים. אנחנו מנוסים באירועי מו״מ ונלווה אתכם בשיקול — כולל הערכה כמה שווה בכלל מפתח ההצפנה שלהם.

תוך כמה זמן אתם מגיבים?

ללקוחות ריטיינר יש זמן תגובה מובטח בהסכם. לפנייה חדשה — אנליסט עולה לקו במוקד תוך דקות, וההחלטה על היקף הכניסה מתקבלת בשיחה הזו.

חייבים לדווח לרגולטור?

תלוי בסוג המידע ובענף. אנחנו מספקים את התשתית העובדתית שהחלטת הדיווח נסמכת עליה, ואת הדוח שמוגש בפועל.

מוקד חירום · 24/7/365

תחת מתקפה?
אל תכבו כלום. תתקשרו.

כיבוי מחשב מוחק זיכרון נדיף — ואיתו חלק מהראיות. נתקו מהרשת אם אפשר, אל תמחקו קבצים, ותתקשרו. אנליסט בכיר עולה לקו תוך 15 דקות, גם אם אתם לא לקוחות.

08-691-4954
במה מדובר?

מסירת הפרטים אינה חובה על פי דין. הם ישמשו לטיפול בפנייתכם בלבד. מדיניות הפרטיות

תחת מתקפה? חייגו עכשיו

מצב חירום · 24/7/365

אתם באירוע חי.

שלושה דברים, בסדר הזה. אנחנו איתכם מהדקה הראשונה — גם אם אתם לא לקוחות.

  1. 01
    נתקו מהרשת

    הוציאו כבל או כבו Wi-Fi. אל תכבו את המחשב עצמו.

  2. 02
    אל תכבו ואל תמחקו

    כיבוי מוחק את הזיכרון — ואיתו את הראיות.

  3. 03
    התקשרו למוקד

    אנליסט בכיר עולה לקו תוך 15 דקות.

08-691-4954
מה קורה מכאן ←