מוקד סייבר 24/7 · SIEM / SOC
המוקד שרואה את המתקפה
לפני שהיא מגיעה אליכם.
מרכז הבקרה שלנו מתריע בזמן אמת על אירועי סייבר ועל התקפות במערכות קריטיות. בזכות תגובה מיידית אנחנו מסייעים במניעה ובצמצום נזקים תפעוליים וכלכליים לכל חברה, ארגון או גוף.
הקונסולה
מה רואה אנליסט במוקד.
תור ההתרעות, נפח האירועים ונתיב התקיפה של אירוע חי — הצילום הוא מהקונסולה שדרכה עובד המוקד.
הנתונים בהדגמה הוחלפו. המבנה, הזמנים והשדות הם של הקונסולה האמיתית.
שלושה רבדים
מרכז שפועל בשלושה רבדים קריטיים.
- 1
Tier 1 + Tier 2 — ניטור שוטף
ניטור 24/7 על ידי אנליסטים המחזיקים תמונת מודיעין רחבה ועדכנית, עם התרעה בזמן אמת.
- 2
Tier 3 — תחקור ופורנזיקה
פורנזיקה מעמיקה בכל חשד למתקפת סייבר, עד לזיהוי מלא של וקטור התקיפה.
- 3
IRT — צוות תגובה מיידית
זוהתה מתקפה? צוות ההתערבות נכנס לפעולה כדי לבלום אותה ולייצר סביבת עבודה בטוחה.
- 4
ליווי והפקת לקחים
אנחנו מלווים גם אירועים ארוכי טווח, מנוסים באירועי מו״מ, ומגבשים המלצות מניעתיות להמשך.
השירות כולל
מה כולל השירות.
- 01
ניטור רציף 24/7/365
אנליסטים מנטרים את האירועים בארגון ברציפות, לא רק בשעות העבודה.
- 02
התרעה בזמן אמת
זיהוי והתרעה על אירוע במערכות הקריטיות ברגע שהוא מתרחש.
- 03
תחקור ופורנזיקה
Tier 3 מבצע פורנזיקה מעמיקה כדי להבין כיצד בוצעה התקיפה, ומהיכן.
- 04
בלימת המתקפה
צוות ה-IRT נכנס לפעולה כדי לעצור את המתקפה ולהחזיר סביבת עבודה בטוחה.
- 05
המלצות מניעתיות
תחקור האירוע חוזר כשינוי בבקרות, לא רק כמסמך.
- 06
ליווי אירועים מורכבים
כולל אירועים ארוכי טווח ואירועי מו״מ מול תוקפים.
INCIDENT REPLAY · IR-2026-0412
לילה אחד במוקד.
תמצית יומן מאירוע כופר שנבלם לפני שהתפשט.
- DETECT EDR: גישה חריגה לזיכרון LSASS על ידי svc_backup בשרת FIN-SRV-04
- ALERT SIEM: שלוש התחברויות כושלות ואז הצלחה מ-10.4.19.77 — מחוץ לדפוס
- ACTION Tier 1 מסלים ל-Tier 3. נפתח אירוע IR-2026-0412.
- CRITICAL התנהגות הצפנה על FILES01\finance — 147 קבצים נגעו
- ACTION בידוד רשת ל-FIN-SRV-04 ול-FILES01 ישירות מהקונסולה
- ACTION איפוס כפוי לשלושה חשבונות; כל ההפעלות בוטלו
- ACTION דומיין השליטה cdn-update-check[.]net נחסם בפרימטר
- CONTAINED ההצפנה נעצרה. 147 הקבצים שוחזרו מהגיבוי של 23:00.
- CONTAINED שורש האירוע: חשבון VPN ללא MFA. הדוח נמסר ללקוח.
אירוע אמיתי אצל אחד מלקוחותינו, מפורסם בהסכמתו. הפרטים המזהים הוחלפו; הזמנים לא.
MITRE ATT&CK
מה אנחנו באמת מזהים.
כיסוי הזיהוי שלנו, ממופה לטקטיקות ולטכניקות. מה שעדיין בתוכנית העבודה מסומן ככזה — וזה בדיוק מה שהופך את השאר לאמין.
- כיסוי מלא
- כיסוי חלקי
- בתוכנית העבודה
Initial Access
PhishingValid AccountsExternal Remote ServicesSupply ChainExecution
PowerShellWMIScheduled TaskContainer AdminPersistence
Registry Run KeysCreate AccountBoot AutostartBITS JobsPrivilege Escalation
Token ManipulationBypass UACExploit for PEDefense Evasion
Clear Event LogsImpair DefensesObfuscationRootkitCredential Access
LSASS MemoryBrute ForceKeyloggingKerberoastingLateral Movement
RDPSMB SharesSSHPass-the-HashExfiltration
Exfil over C2Cloud StoragePhysical MediaImpact
Data EncryptedInhibit RecoveryService StopDefacementהכיסוי נבדק ומעודכן ברבעון, ומדווח ללקוח כחלק מהסקירה החודשית.
מודיעין
תמונת מודיעין רחבה ועדכנית.
האנליסטים במוקד עובדים מול תמונת איומים מתעדכנת: קמפיינים תקיפה פעילים, כלים ושיטות של תוקפים, ואינדיקטורים שמופיעים אצל לקוחות אחרים.
מה שנתפס אצל ארגון אחד מגן על כל השאר.
מה קורה כשמזוהה מתקפה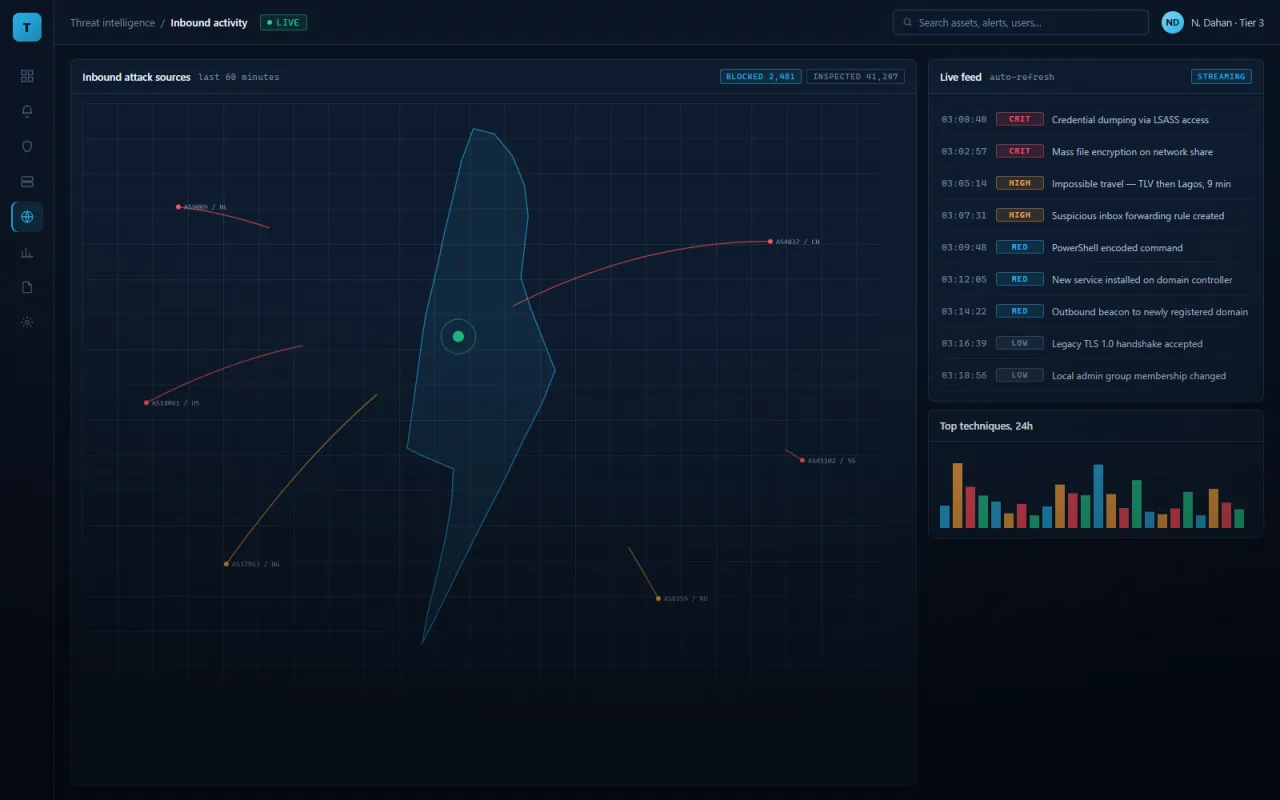
מוקד חירום · 24/7/365
תחת מתקפה?
אל תכבו כלום. תתקשרו.
כיבוי מחשב מוחק זיכרון נדיף — ואיתו חלק מהראיות. נתקו מהרשת אם אפשר, אל תמחקו קבצים, ותתקשרו. אנליסט בכיר עולה לקו תוך 15 דקות, גם אם אתם לא לקוחות.
08-691-4954